
API هوش مصنوعی در سرور ایران؛ تحریم، مشکلات اتصال و راهکارها در ۱۴۰۵
اتصال API هوش مصنوعی از سرور ایران چه مشکلاتی دارد؟ راهنمای جامع تحریم و محدودیت منطقهای OpenAI، Claude و Gemini، خطاهای ۴۰۳، ۴۲۹ و Timeout، امنیت کلیدها، معماری AI Gateway و معرفی Avaztek AI.
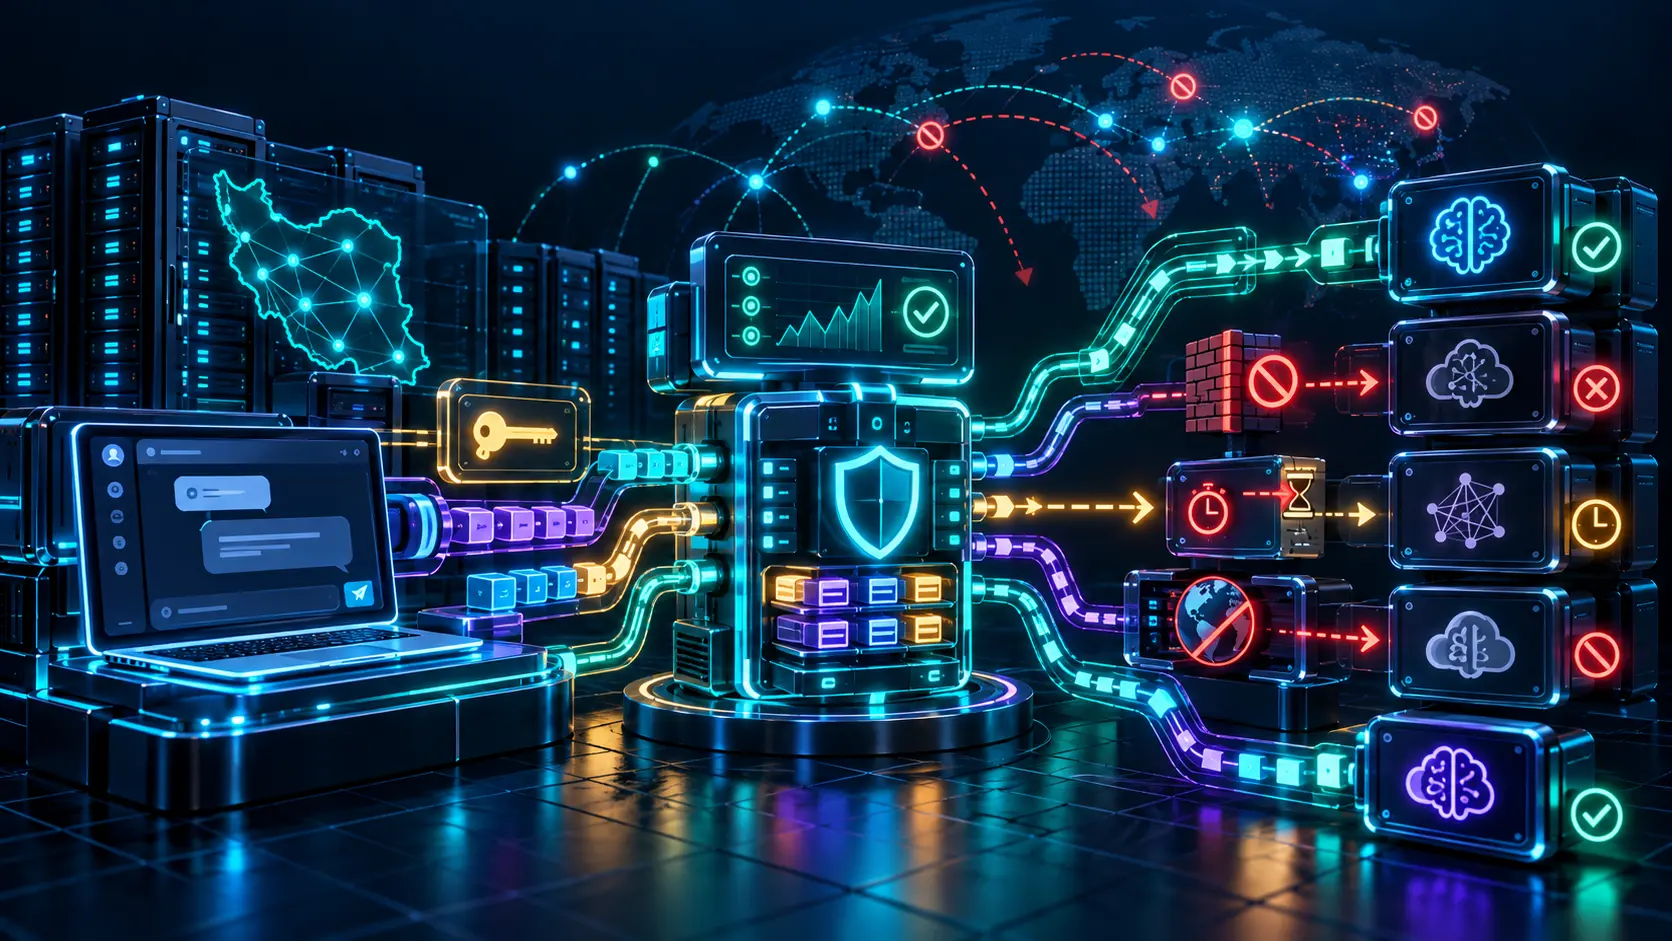
اضافهکردن قابلیتهای هوش مصنوعی به سایت، نرمافزار یا یک محصول SaaS امروز آسانتر از گذشته به نظر میرسد: یک API Key میگیریم، درخواست HTTPS میفرستیم و پاسخ مدل را دریافت میکنیم. اما وقتی برنامه روی سرور ایران مستقر است، پیادهسازی واقعی میتواند با مشکلاتی فراتر از چند خط کد روبهرو شود: تحریمها و محدودیت منطقهای ارائهدهندگان، عدم دسترسی به API، فیلترینگ و اختلال مسیر شبکه، خطاهای ۴۰۱ و ۴۰۳، Timeout، محدودیت نرخ، افزایش هزینه و قطعشدن سرویس در ساعات پرترافیک.
در این راهنما یاد میگیریم اتصال به API هوش مصنوعی چگونه کار میکند، چطور مشکل حقوقی یا منطقهای را از ایراد فنی شبکه جدا کنیم، چه معماری برای محصول واقعی مناسب است و چطور امنیت، صف درخواست، بودجه و پایداری را مدیریت کنیم. در انتها با Avaztek AI، زیرساخت متمرکز اتصال محصولات به سرویسهای هوش مصنوعی، آشنا میشویم و مسیر ارسال درخواست همکاری و مشاوره فنی را معرفی میکنیم.
API هوش مصنوعی چیست و چرا کسبوکارها از آن استفاده میکنند؟
API هوش مصنوعی واسطی است که به برنامه شما اجازه میدهد بدون آموزش یک مدل بزرگ از صفر، از قابلیتهای یک مدل یا سرویس AI استفاده کند. برنامه از طریق یک قرارداد مشخص، ورودی موردنیاز را میفرستد و خروجی دریافت میکند؛ مثلاً پاسخ متنی، خلاصه سند، تحلیل تصویر، تبدیل گفتار به متن یا بردار Embedding برای جستجوی معنایی.
کاربردهای واقعی شامل دستیار پشتیبانی مشتری، دستهبندی درخواستها، تحلیل قرارداد و فاکتور، تولید محتوای کمکی، جستجوی دانش سازمانی، تحلیل تصویر و ساخت فرایندهای خودکار است. نکته مهم این است که کیفیت محصول به مدل محدود نمیشود: امنیت داده، دقت خروجی، کنترل مصرف، مدیریت خطا و دسترسی مداوم به سرویس نیز در تجربه کاربر اثر مستقیم دارند.
فرق استفاده شخصی از چتبات با اتصال برنامه به API چیست؟
در محصولی که API مصرف میکند، سرور شما باید هویت درخواست، اطلاعات ارسالی، کنترل دسترسی کاربران، بودجه، صف و تحویل نتیجه را مدیریت کند. حتی اگر یک مدل در مرورگر یا اپلیکیشن عمومی قابل استفاده باشد، این موضوع بهتنهایی به معنای مجازبودن یا در دسترسبودن API آن برای حساب، شرکت یا محل استقرار برنامه شما نیست. شرایط API، منطقههای پشتیبانیشده و محدودیت هر قابلیت باید جداگانه بررسی شود.
مشکلات اتصال API هوش مصنوعی از سرور ایران دقیقاً چیست؟
در ایران معمولاً سه مسئله با هم اشتباه گرفته میشوند: محدودیت عرضه خدمت بر اساس منطقه یا تحریم، محدودیت دسترسی و مسیریابی اینترنت و خطای فنی یا تنظیمات برنامه. ممکن است یک سرور بتواند به دامنه یک شرکت Ping بفرستد اما اجازه مصرف API نداشته باشد؛ یا برعکس، حسابی از نظر ارائهدهنده مجاز باشد اما مسیر HTTPS از یک دیتاسنتر خاص با Timeout روبهرو شود.
۱. تحریم و محدودیت منطقهای ارائهدهندگان API
شرکتهای ارائهدهنده خدمات ابری و هوش مصنوعی، فهرست کشورها و مناطق پشتیبانیشده دارند. برای مثال فهرست رسمی مناطق پشتیبانیشده OpenAI API تصریح میکند دسترسی یا ارائه دسترسی خارج از مناطق مجاز ممکن است به مسدودشدن حساب منجر شود. سیاست مناطق پشتیبانیشده Anthropic و مناطق در دسترس Gemini API نیز باید مستقیماً از منبع رسمی بررسی شوند.
این فهرستها ممکن است تغییر کنند و برای یک محصول مشخص باید علاوه بر موقعیت IP، محل ثبت شرکت، محل حضور کاربران، شرایط قرارداد و الزامات حساب سازمانی بررسی شود. استفاده از یک Gateway، Proxy یا سرور خارج، بهتنهایی مجوز استفاده از خدمات محدودشده ایجاد نمیکند. معماری باید با سیاست ارائهدهنده، مقررات و قراردادهای مربوط سازگار باشد. راهکار جایگزین میتواند انتخاب ارائهدهندهای باشد که صراحتاً منطقه و نوع فعالیت شما را پشتیبانی میکند، یا استفاده از مدلهای محلی و خودمیزبان.
۲. فیلترینگ، مسیریابی و اختلال ارتباط HTTPS
درخواست API معمولاً از چند مرحله عبور میکند: تبدیل نام دامنه به IP با DNS، برقراری TCP، ایجاد نشست امن TLS و سپس ارسال درخواست HTTP. اگر بستههای شبکه در یکی از این مراحل از دست بروند یا مسیر دچار اختلال باشد، نتیجه میتواند Could not resolve host، Connection timed out، SSL handshake timeout یا قطع دریافت پاسخ باشد. گاهی درخواست کوتاه کار میکند ولی پاسخ بزرگ یا پاسخ جریانی (Streaming) ناتمام میماند.
بازبودن پورت ۴۴۳ یا دریافت HTTP ۲۰۰ از مسیر دیگری، ثابت نمیکند ارتباط واقعی با API موردنظر پایدار است. همچنین موفقیت اتصال از لپتاپ شما به معنای موفقیت همان درخواست از IP خروجی سرور در دیتاسنتر نیست. اندازهگیری باید روی همان سروری که برنامه اجرا میشود و با مقصد و پروتکل مجاز انجام شود.
۳. محدودیت حساب، اعتبار API Key و سهمیه مصرف
حتی با شبکه سالم، ممکن است API خطا برگرداند: کلید اشتباه یا منقضی، نداشتن مجوز مدل، محدودیت اعتبار، تغییر سیاست سرویس، اتمام سهمیه یا نرخ درخواست بالا. این موارد نیاز به بررسی پاسخ مستند ارائهدهنده و تنظیمات حساب دارند. خطای ۴۲۹ معمولاً با Backoff و کنترل نرخ مدیریت میشود؛ اما خطای ۴۰۳ مربوط به محدودیت دسترسی یا منطقه، با تکرار بیپایان درخواست حل نخواهد شد.
جدول تشخیص خطاهای رایج API هوش مصنوعی
| نشانه | علت احتمالی | اقدام پیشنهادی |
|---|---|---|
| DNS Error | اشکال Resolver یا دسترسی به DNS | بررسی پاسخ DNS و تنظیمات نام سرور |
| Connection Timeout | مسیر شبکه، فایروال یا مقصد خارج از دسترس | ثبت زمان اتصال و مقایسه از مسیرهای مجاز |
| TLS Error | مشکل گواهی، SNI، CA یا تجهیزات شبکه | بررسی Handshake بدون غیرفعالکردن SSL Verify |
| HTTP 400 | ساختار نادرست درخواست یا پارامتر نامعتبر | مقایسه Payload با نسخه مستند API |
| HTTP 401 | احراز هویت ناموفق | بررسی Key در محیط امن و دامنه مجوز آن |
| HTTP 403 | عدم مجوز، سیاست دسترسی یا منطقه | بررسی پیام خطا و شرایط رسمی سرویسدهنده |
| HTTP 429 | محدودیت نرخ یا سهمیه | رعایت Retry-After و صف درخواست |
| HTTP 5xx | اختلال سمت سرویسدهنده یا Gateway | Retry محدود، بررسی وضعیت سرویس و مسیر جایگزین مجاز |
| پاسخ Streaming قطع میشود | Timeout یا قطع اتصال در مسیر طولانی | تنظیم زمان انتظار، ثبت رخداد و طراحی بازیابی |
این جدول برای غربالگری اولیه است؛ کد HTTP بهتنهایی علت دقیق را ثابت نمیکند. متن خطا، شناسه درخواست، زمان وقوع و مستندات ارائهدهنده را نیز بررسی کنید. اگر ارائهدهنده صراحتاً دسترسی منطقهای را غیرمجاز اعلام کرده است، تغییر مسیر بدون بررسی انطباق راهحل مناسبی نیست.
چطور مشکل API هوش مصنوعی را روی سرور Linux عیبیابی کنیم؟
عیبیابی امن باید از بررسیهای کمخطر شروع شود و در هر مرحله مشخص کند کدام لایه سالم است. این دستورات برای دامنهای است که شما اجازه دسترسی به آن را دارید و اطلاعات محرمانه را افشا نمیکنند:
getent ahostsv4 api.example.com
curl -I --connect-timeout 5 --max-time 12 https://api.example.com
openssl s_client -connect api.example.com:443 -servername api.example.com
توجه: نام دامنه در مثال صرفاً جایگزین آموزشی است و باید با مقصد واقعی و مجاز عوض شود. ممکن است مسیر ریشه API بهجای HTTP ۲۰۰، پاسخ ۴۰۴ یا ۴۰۵ بدهد؛ آنچه در مرحله نخست اهمیت دارد، موفقیت DNS، TCP و TLS است. برای بررسی احراز هویت، درخواست تست مجاز با کلید واقعی را از Backend انجام دهید و کلید را در لاگ، ترمینال ضبطشونده، اسکرینشات یا تیکت عمومی قرار ندهید.
چه متریکهایی از هر درخواست ثبت کنیم؟
- نام منطقی Provider و مدل، بدون افشای کلید محرمانه.
- شناسه داخلی درخواست و شناسه پاسخ ارائهدهنده در صورت وجود.
- مدت DNS، اتصال TCP، TLS، TTFB و دریافت کامل پاسخ؛ در صورت امکان.
- کد HTTP، نوع خطا، تعداد تلاشها و وضعیت نهایی تحویل.
- توکن ورودی/خروجی، هزینه تخمینی، سهمیه و مصرف دوره.
- شناسه کاربر یا پروژه بهصورت حداقلی و متناسب با سیاست حریم خصوصی.
اگر تنها یک خط «AI request failed» در لاگ بنویسید، تشخیص خطای شبکه از خطای منطقهای یا سهمیه تقریباً ناممکن میشود. در مقابل، ثبت کامل Prompt یا محتوای حساس کاربران هم میتواند ریسک حریم خصوصی ایجاد کند. یک ساختار متعادل از متریکهای عملیاتی و دادههای حداقلی طراحی کنید.
معماری پیشنهادی: چرا اتصال مستقیم همه بخشهای برنامه به یک Provider کافی نیست؟
سادهترین پیادهسازی، درخواست مستقیم هر بخش Backend به یک سرویس خارجی است. این راه برای نمونه اولیه جواب میدهد، اما در محصولی با کاربران واقعی مشکلاتی مانند نگهداری چند API Key، تکرار منطق Retry، وابستگی به ساختار خروجی یک Provider، دشواری گزارش مصرف و پیچیدگی مهاجرت بین مدلها ایجاد میکند. یک AI Gateway متمرکز میتواند رابط مشترکی میان اپلیکیشنها و Providerهای مجاز باشد.
در این الگو، درخواست ابتدا احراز هویت میشود، محدودیت کاربر و مدل بررسی میشود، شناسه یکتا میگیرد و در صورت نیاز داخل صف ثبت میشود. سپس Gateway با توجه به قابلیت موردنیاز، کیفیت مسیر و سیاست دسترسی، Provider و مدل مناسب را انتخاب میکند و نتیجه را به برنامه برمیگرداند. برای کارهای طولانی، تحویل نتیجه بهصورت وضعیت درخواست، Webhook یا Stream میتواند انجام شود.
مسیریابی چند Provider و انتخاب مدل چه مزیتی دارد؟
همه مدلها برای یک کار مناسب نیستند. تولید متن، تحلیل تصویر، جستجوی معنایی، استخراج اطلاعات از سند و تبدیل صوت میتوانند به APIهای متفاوتی نیاز داشته باشند. با یک لایه میانی، برنامه شما به جای وابستهشدن به چند SDK پراکنده، با یک قرارداد داخلی پایدار کار میکند. البته هر Provider باید از نظر مجوز استفاده، قابلیت مدل، کیفیت خروجی، هزینه، سیاست داده و دسترسی فنی بهطور مستقل تأیید شود.
Failover زمانی مفید است که ارائهدهنده اول به علت خطای موقت یا خرابی، پاسخ ندهد و ارائهدهنده دوم واقعاً مجاز و برای همان نوع داده مناسب باشد. Failover نباید بهعنوان روشی برای نادیدهگرفتن ممنوعیت منطقهای یا محدودیت قراردادی معرفی شود؛ همچنین تعویض مدل ممکن است کیفیت، قالب پاسخ، قیمت و محل پردازش داده را تغییر دهد.
صف پایدار، Retry کنترلشده و Idempotency
فراخوانی AI، بهخصوص پردازش اسناد یا فایلهای تصویری، ممکن است چند ثانیه یا بیشتر طول بکشد. اگر نتیجه به زمان پاسخ یک درخواست وب وابسته باشد، قطع اتصال مرورگر یا Timeout میتواند تجربه کاربر را خراب کند. در معماری صفمحور، درخواست با شناسه یکتا ثبت میشود؛ Worker آن را پردازش میکند و وضعیت، خطا و نتیجه در یک مکان قابلپیگیری باقی میمانند.
Retry باید فقط برای خطاهای مناسب مانند Timeout گذرا یا برخی 5xxها با تعداد تلاش محدود، فاصله افزایشی و Jitter اجرا شود. روی پاسخهای قطعی ۴۰۰، کلید نامعتبر یا عدم مجوز، تکرار بیهدف باعث هزینه و فشار بیشتر میشود. Idempotency Key نیز کمک میکند قطع ارتباط یا تکرار درخواست موجب پردازش ناخواسته چندباره و صورتحساب تکراری نشود.
مدیریت هزینه و سهمیه؛ بخش فراموششده استفاده از APIهای هوش مصنوعی
در بسیاری از APIها، هزینه به نوع مدل، حجم توکن ورودی و خروجی، امکانات ویژه، تعداد تصویر، مدت صوت یا مصرف سایر منابع بستگی دارد. اگر برنامه فقط نتیجه نهایی را ذخیره کند و مصرف هر تیم یا مشتری را نسنجد، کنترل بودجه دشوار خواهد شد. برای هر پروژه سقف درخواست، بودجه دورهای، مدلهای مجاز و هشدار عبور از سطح مصرف تعریف کنید.
| نیاز | کنترل پیشنهادشده | فایده عملی |
|---|---|---|
| مدیریت هزینه | ثبت Usage و برآورد هزینه به تفکیک درخواست و پروژه | جلوگیری از افزایش غیرمنتظره صورتحساب |
| کنترل دسترسی | API Key مستقل برای هر سرویس یا مشتری | امکان لغو دسترسی بدون قطع همه برنامهها |
| کنترل مصرف | Quota، Rate Limit و هشدار نزدیکشدن به سقف | مهار سوءاستفاده و فشار ناگهانی |
| پایداری | Queue، Retry محدود و Circuit Breaker | کمترشدن اختلال ناشی از خطای موقت |
| کیفیت خروجی | ارزیابی مدل بر اساس داده واقعی و اعتبارسنجی پاسخ | کاهش پاسخ نامناسب و شکست فرایندها |
| انطباق | بررسی مناطق پشتیبانیشده و سیاست پردازش داده | کاهش ریسک قراردادی و امنیتی |
بهتر است برنامه برای هر درخواست، سقف زمانی و سقف خروجی مشخص داشته باشد و پاسخ مدل را قبل از نمایش یا اجرای عملیات حساس اعتبارسنجی کند. در کاربردهایی مثل امور مالی، حقوقی یا امنیتی، تولید پاسخ توسط مدل جایگزین بازبینی انسانی و کنترلهای تخصصی نیست.
امنیت API هوش مصنوعی: کلیدها، دادهها و خروجی مدل
قرار دادن API Key در JavaScript مرورگر یا کد اپ موبایل منتشرشده، کلید را در معرض استخراج قرار میدهد. درخواستهای محصول باید از لایه Backend یا سرویس مجاز و احرازشده عبور کنند. Keyها را در Secret Manager یا محیط امن نگه دارید؛ برای هر پروژه مجوز محدود تعریف کنید و امکان چرخش یا لغو کلید را فراهم کنید. بخشهای مختلف برنامه نباید همگی از یک کلید مشترک و بیمحدودیت استفاده کنند.
محتوای ارسالشده به مدل ممکن است شامل اطلاعات مشتری، متن قرارداد یا داده محرمانه باشد. پیش از ارسال، سیاست نگهداری داده، محل پردازش و حذف داده توسط Provider را بررسی کنید؛ اطلاعات شخصی غیرضروری را حذف یا ناشناسسازی کنید و دسترسی به لاگها را محدود نگه دارید.
Prompt Injection و اعتبارسنجی خروجی
مدل میتواند از طریق متن سند یا محتوای بیرونی، دستورهای مخرب دریافت کند؛ بنابراین پاسخ آن نباید بدون اعتبارسنجی به اجرای دستور سیستمعامل، تغییر پایگاهداده، ارسال ایمیل یا پرداخت منجر شود. برای ابزارهای عملیاتی از Allowlist، سیاست دسترسی، محدودیت دامنه عملیات، تأیید مستقل و ثبت تغییرات استفاده کنید. آموزش تکمیلی در مقاله تهدیدهای امنیتی هوش مصنوعی و راهکارهای کاهش ریسک آمده است.
API ابری یا مدل محلی؟ انتخاب مناسب برای زیرساختهای ایران
همه سناریوها نیازمند استفاده از یک سرویس ابری خارجی نیستند. مدلهای متنباز یا خودمیزبان میتوانند بخشی از مشکلات وابستگی به شبکه خارجی را کاهش دهند و کنترل بیشتری روی مسیر داده فراهم کنند؛ در عوض به منابع محاسباتی، GPU/CPU مناسب، بهروزرسانی مدل، پشتیبانی و ارزیابی کیفیت نیاز دارند. مدل ابری ممکن است در بعضی کاربردها عملکرد یا امکانات بهتری داشته باشد، اما دسترسی مجاز و پایداری ارتباط شرط ضروری است.
چه زمانی مدل محلی مناسبتر است؟
- زمانی که دادهها نباید از محیط کنترلشده سازمان خارج شوند.
- وقتی بار کاری مشخص است و مدل محلی با کیفیت قابلقبول پاسخ میدهد.
- برای سرویسهایی که باید در شرایط اختلال ارتباط خارجی، قابلیت پایه خود را حفظ کنند.
- در مواردی که هزینه بلندمدت سختافزار و عملیات با هزینه API مقایسه و توجیه شده باشد.
راهحل ترکیبی نیز ممکن است: برخی درخواستها روی مدل داخلی اجرا شوند و برخی دیگر در صورت مجازبودن و وجود مسیر سالم، به Providerهای ابری سپرده شوند. معیار تصمیمگیری باید کیفیت، هزینه، سیاست داده و الزامات عملیاتی باشد؛ نه صرفاً نام یک مدل محبوب.
راهنمای گامبهگام اتصال پایدار API هوش مصنوعی در محصول واقعی
- تعریف کاربرد: نوع ورودی و خروجی، حساسیت داده، حجم درخواست، حداکثر تأخیر و شاخص کیفیت را مشخص کنید.
- بررسی مجوز Provider: منطقه پشتیبانیشده، شروط حساب، محل استقرار و سیاست داده را از منابع رسمی بررسی کنید.
- آزمایش شبکه: DNS، TCP و TLS و دریافت پاسخ کامل را از محیط استقرار واقعی و مقصد مجاز بسنجید.
- انتخاب معماری: برای نمونه کوچک اتصال Backend ساده و برای چند محصول، API Gateway کنترلشده را ارزیابی کنید.
- جداسازی Secretها: کلیدها را به مرورگر منتقل نکنید و سطح دسترسی سرویسها را حداقلی نگه دارید.
- ساخت صف و وضعیت درخواست: برای کارهای طولانی یا پرنوسان، اجرای پسزمینه و بازیابی امن فراهم کنید.
- مدیریت نرخ و هزینه: سهمیه، بودجه، تعداد تلاش و سقف زمان اجرا تعریف کنید.
- افزودن مانیتورینگ: روند خطا، زمان پاسخ، هزینه، صف و سلامت Provider را در داشبورد بسنجید.
- ارزیابی واقعی: رفتار سیستم را هنگام Timeout، پاسخ نامعتبر، ۴۲۹ و قطع موقت شبکه آزمایش کنید.
- بازبینی مداوم: قرارداد، منطقه مجاز، مدل، قیمت و وضعیت دسترسپذیری ارائهدهنده را دورهای بازبینی کنید.
برای مشاهده رویکرد پایش زیرساخت و هشدار، راهنمای کامل مانیتورینگ سرور نیز مفید است؛ چون مشکل AI ممکن است حاصل کندی صف، کمبود RAM یا اختلال دیسک برنامه شما باشد، نه صرفاً دسترسی به API.
معرفی Avaztek AI؛ زیرساخت یکپارچه APIهای هوش مصنوعی برای محصولات و تیمها
وقتی یک تیم چند پروژه، چند مدل و چند ارائهدهنده دارد، اتصال مستقیم و پراکنده به هر API میتواند عملیات را دشوار کند. Avaztek AI با رویکرد یک AI Gateway مرکزی طراحی شده است: برنامههای متصل با یک قرارداد مشخص کار میکنند و مدیریت Providerها، مدلها، امنیت، صف، گزارش مصرف و وضعیت درخواستها در یک لایه یکپارچه قرار میگیرد.
طبق قابلیتهای معرفیشده در وبسایت و ساختار فنی این سامانه، بخشهای مهم آن شامل مسیریابی چند Provider و مدل، امکان انتخاب مدل یا پروفایل، درخواستهای همزمان یا پسزمینه، صف پایدار و Retry، API Key با کنترل دسترسی پروژه، سهمیه و Rate Limit، ثبت تلاشها و خطاها، گزارش Usage، نظارت بر سلامت سرویس و پشتیبانی از Webhook هستند. قابلیتهای متن، Chat، تصویر، صوت، Embedding و تحلیل اسناد نیز در معماری سرویس پیشبینی شدهاند؛ دسترسپذیری عملی هر مدل یا قابلیت وابسته به پیکربندی و مجوز همان Provider است.
Avaztek AI چه کمکی به تیمهای توسعه در ایران میکند؟
فایده اصلی این معماری، متمرکزکردن پیچیدگی اتصال هوش مصنوعی است. بهجای اینکه هر اپلیکیشن بهتنهایی کلیدها، Endpointها، Retry و فرمت خروجی چند API را مدیریت کند، تیم یک لایه هماهنگ برای کنترل مصرف و عیبیابی دارد. اگر مسیر یک Provider با خطای موقت روبهرو شود، سامانه میتواند طبق تنظیمات و دسترسیهای معتبر از مسیرها یا مدلهای از پیش تعریفشده استفاده کند؛ با این شرط که کاربرد و منطقه سرویس از نظر ارائهدهنده مجاز باشد.
Avaztek AI را نباید مجوزی برای نادیدهگرفتن تحریمها یا شروط سرویسهای خارجی دانست و نمیتوان برای همه مسیرهای اینترنت ضمانت اتصال بدون وقفه داد. در پروژه واقعی، وضعیت منطقه مجاز، معماری ارتباط، امنیت داده و سناریوی جایگزین باید برای هر مشتری جداگانه بررسی شود.
این راهکار برای چه پروژههایی مناسب است؟
- محصولات SaaS: دسترسی تیمها یا مشتریان مختلف با کلیدها و محدودیت مصرف مستقل.
- پشتیبانی هوشمند: مدیریت درخواستهای پاسخگویی، ثبت خطا و ارسال نتیجه به برنامه اصلی.
- اتوماسیون سازمانی: استفاده از مدلهای مختلف در گردشکارهای بررسی سند، تحلیل متن و داده.
- پروژههای Laravel و PHP: ارتباط با یک API مرکزی و جداکردن منطق کسبوکار از تنظیمات Providerهای مختلف.
- تیمهای فنی و SRE: مشاهده روند تأخیر، شکست درخواستها، صف و سلامت زیرساخت در کنار مصرف.
چطور درباره اتصال پروژه به Avaztek AI درخواست بدهیم؟
اگر در اتصال به APIهای هوش مصنوعی از سرور ایران مشکل دارید، میخواهید چند مدل و Provider را در محصول خود مدیریت کنید یا برای طراحی زیرساخت AI نیاز به بررسی فنی دارید، به فرم تماس و ثبت درخواست Avaztek AI مراجعه کنید. در شرح درخواست بهتر است زبان برنامهنویسی، نوع سرویس (متن، تصویر، صوت یا سایر قابلیتها)، حجم تقریبی درخواستها، محل استقرار سرور و نشانه خطای فعلی را بنویسید.
برای حفظ امنیت، هیچ API Key، رمز عبور، توکن یا داده محرمانه مشتری را در فرم تماس ارسال نکنید. تیم فنی پس از بررسی نیاز، درباره تناسب راهکار، مدل یکپارچهسازی، الزامات ارتباطی و مراحل همکاری پاسخ میدهد. برای شروع از فرم ارتباط با تیم Avaztek AI استفاده کنید.
پرسشهای متداول درباره API هوش مصنوعی و سرور ایران
چرا API هوش مصنوعی از سرور ایران وصل نمیشود؟
علت میتواند محدودیت منطقهای ارائهدهنده، اختلال DNS و مسیر اینترنت، فایروال، TLS، کلید نامعتبر یا سهمیه باشد. بدون بررسی پاسخ API و وضعیت اتصال، نمیتوان علت را صرفاً به تحریم یا فیلترینگ نسبت داد. ابتدا مجازبودن دسترسی و سپس کیفیت اتصال را بررسی کنید.
آیا OpenAI API، Claude و Gemini در ایران قابل استفاده هستند؟
هر سرویسدهنده فهرست رسمی مناطق پشتیبانیشده و شرایط قراردادی مستقل دارد. ایران در فهرست عمومی مناطق پشتیبانیشده بعضی از این سرویسها وجود ندارد؛ بااینحال جزئیات باید در زمان استفاده از صفحه رسمی هر ارائهدهنده و بر اساس وضعیت حقوقی و عملیاتی پروژه بررسی شوند. داشتن IP خارج از ایران لزوماً همه الزامات استفاده مجاز را برآورده نمیکند.
آیا استفاده از Proxy یا Gateway مشکل تحریم API را حل میکند؟
Gateway میتواند مدیریت اتصال، خطاها و مدلها را سادهتر کند، اما دسترسی غیرمجاز از نظر قرارداد یا منطقه را مجاز نمیکند. برای هر Provider باید شرایط ارائه خدمت، مجوز حساب، سیاست داده و مسیر ارتباطی بررسی شود. اگر یک سرویس قابل استفاده نیست، Provider مجاز یا مدل محلی گزینه مناسبتری است.
فرق خطای 403 و Timeout در API هوش مصنوعی چیست؟
Timeout معمولاً یعنی فرایند اتصال یا دریافت پاسخ در زمان مجاز کامل نشده است و میتواند به شبکه یا کندی سرویس مربوط باشد. ۴۰۳ یک پاسخ HTTP از سرور یا لایه واسط است که غالباً بیانگر رد دسترسی است. برای تشخیص قطعی باید متن خطا، هدرها، زمان رخداد و سیاست Provider بررسی شود.
چطور خطای 429 و Rate Limit را برطرف کنیم؟
سهمیه و نرخ مجاز حساب را بررسی کنید، درخواستها را در صف بگذارید، از Retry-After و Backoff نمایی با Jitter پیروی کنید و سقف تعداد تلاش مشخص داشته باشید. ارسال همزمان بیشتر معمولاً راهحل محدودیت نرخ نیست و میتواند نتیجه را بدتر کند.
آیا برای API هوش مصنوعی حتماً به سرور خارجی نیاز داریم؟
خیر. انتخاب به مدل، Provider، منطقه مجاز، دسترسپذیری و حساسیت داده بستگی دارد. برخی کاربردها با مدل محلی یا ارائهدهنده سازگار با محیط استقرار قابل اجرا هستند. اگر از سرویس ابری استفاده میکنید، سلامت و انطباق هر دو مسیر ارتباط را بررسی کنید.
بهترین معماری استفاده از چند API هوش مصنوعی چیست؟
برای چند برنامه یا استفاده سازمانی، یک Gateway احرازشده با مدیریت کلید و سهمیه مستقل، صف پایدار، گزارش Usage، ثبت خطا و قابلیت انتخاب مدل میتواند هزینه نگهداری را کاهش دهد. انتخاب نهایی باید با آزمایش بار، کیفیت مدل و الزامات حریم خصوصی انجام شود.
آیا Avaztek AI فقط برای تولید متن است؟
خیر. زیرساخت برای سناریوهای مختلف از جمله Chat، متن، Vision، تصویر، صوت، Embedding و پردازشهای دیگر طراحی شده است. مدل و قابلیت عملی هر پروژه پس از بررسی نوع کار، Providerهای قابل استفاده و نیازهای فنی مشخص میشود.
از کجا برای اتصال پروژه به Avaztek AI اقدام کنیم؟
به فرم درخواست همکاری و تماس در ai.avaztek.ir مراجعه کنید و کاربرد AI، حجم تقریبی درخواست، محیط استقرار و نیاز فنی خود را توضیح دهید. اطلاعات محرمانه مانند توکن و API Key را ارسال نکنید.
جمعبندی: از اتصال ناپایدار به زیرساخت AI قابل مدیریت
برای استفاده مطمئن از APIهای هوش مصنوعی روی سرور ایران، ابتدا سه موضوع را جدا کنید: مجوز دسترسی و محدودیت منطقهای، کیفیت مسیر شبکه و فیلترینگ و سلامت نرمافزار و حساب API. سپس به امنیت کلیدها، اعتبارسنجی خروجی، مدیریت هزینه، صف، مانیتورینگ و بازیابی خطا توجه کنید. تنها با یک درخواست موفق آزمایشی نمیتوان درباره پایداری سیستم در محیط عملیاتی قضاوت کرد.
اگر میخواهید اتصال محصولات خود به هوش مصنوعی را با معماری متمرکز، کنترل مصرف و نظارت عملیاتی سامان بدهید، Avaztek AI را بررسی کنید و برای هماهنگی فنی از فرم تماس و ثبت درخواست با تیم ما در ارتباط باشید.
نظرات و گفتوگو
نظرها پس از تایید مدیر منتشر میشوند. پاسخهای رسمی مدیر با نشان مشخص نمایش داده میشوند.