
مدیریت چند ربات تلگرام در یک پنل مرکزی؛ معماری امن و مقیاسپذیر
مدیریت چند ربات تلگرام با پنل مرکزی چگونه انجام میشود؟ معماری Telegram Core، تفکیک شرکتها، امضای تحویل، صف مستقل، کنترل خطا و مهاجرت چند Bot با معرفی Avaztek Telegram.
یک ربات تلگرام برای پشتیبانی دارید، ربات دوم اعلان سفارش میفرستد و ربات سوم به مشتریان سازمانی پاسخ میدهد. تا وقتی هر ربات چند پیام در روز پردازش میکند، نگهداری کد و Webhook مستقل ساده به نظر میرسد. اما وقتی یک توکن عوض میشود یا مقصد تحویل یکی از رباتها چند ساعت از دسترس خارج است، تیم باید در سه پروژه دنبال مشکل بگردد. مدیریت چند ربات تلگرام در یک پنل مرکزی برای حل همین پراکندگی طراحی میشود: کنترل اتصال، مسیر تحویل رویداد، مجوزها و وضعیت عملیات از یک نقطه؛ بدون اینکه منطق کسبوکار همه رباتها الزاماً به یک برنامه بزرگ منتقل شود.
در این راهنما معماری چندرباتی را برای شرکتهای SaaS، توسعهدهندگان Laravel و تیمهای پشتیبانی بررسی میکنیم. موضوع این صفحه طراحی و عملیات پنل مرکزی چند ربات است، نه آموزش ساخت اولین Webhook یا رفع محدودیت دسترسی به Bot API از سرور ایران. برای کدنویسی یک ربات، آموزش ساخت ربات تلگرام با Laravel و برای مسئله اتصال، راهنمای ارتباط ربات از سرور ایران مکمل این مقالهاند.
مدیریت متمرکز چند ربات تلگرام یعنی چه؟
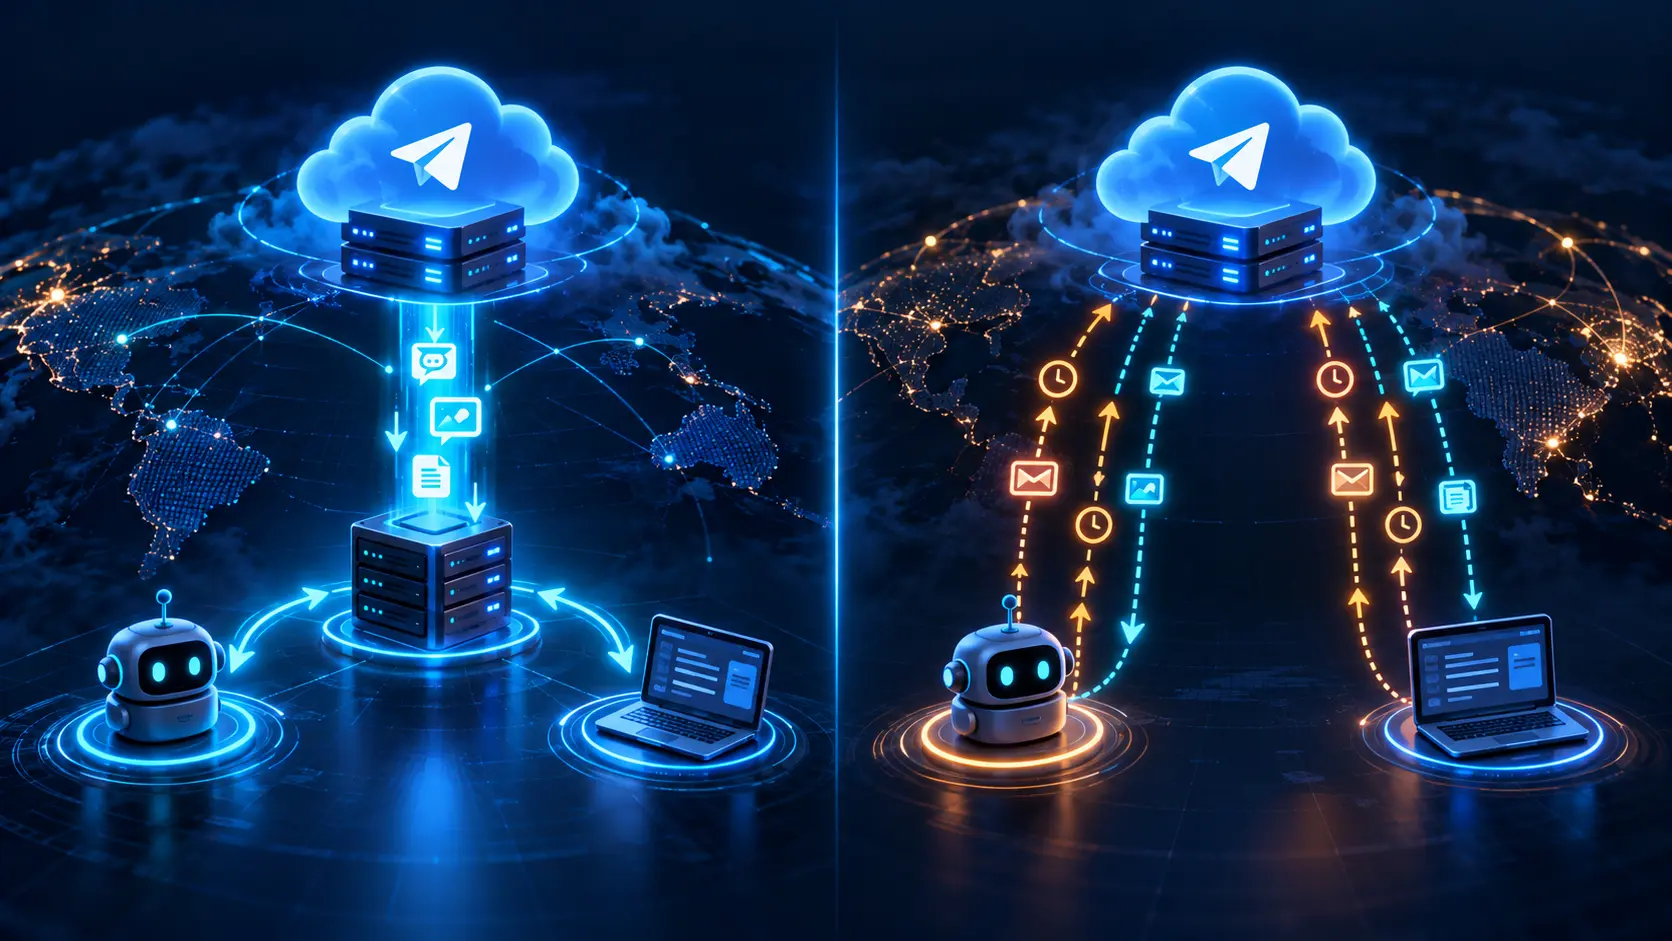
در معماری متمرکز، هر ربات با شناسه و توکن مستقل به یک Telegram Core متصل میشود. هسته رویدادهای ورودی را دریافت و اعتبارسنجی میکند، آنها را با شناسه ربات و پروژه ثبت میکند و به سرویس مقصد میسپارد. پنل مدیریت میتواند وضعیت Webhook، صف، خطا، تلاشهای تحویل و دسترسی اعضای تیم را نشان دهد. هر پروژه مصرفکننده همچنان مسئول منطق مربوط به خودش است؛ مثلاً ساخت تیکت، بررسی سفارش یا پاسخ متنی.
این جداسازی یک مزیت عملی دارد: اگر ربات فروش پیام دریافت کند اما API فروش موقتاً پاسخ ندهد، رویداد میتواند در صف تحویل همان پروژه بماند؛ ربات پشتیبانی نباید از آن خطا آسیب ببیند. البته صف به خودی خود تضمین نمیکند پیام هرگز گم نشود. ثبت پایدار، بازپخش کنترلشده و سیاست نگهداری بخشی از قرارداد سیستماند.
سه روش برای اداره چند ربات؛ کدام بهتر است؟
| روش | نحوه کار | مناسب برای | هزینه پنهان |
|---|---|---|---|
| کد و Webhook مجزا | هر ربات، سرویس و زیرساخت مستقل دارد | دو یا سه ربات کوچک با تیمهای مستقل | تکرار تنظیم Secret، هشدار و راهاندازی |
| یک برنامه Monolith چندرباتی | همه Updateها و منطق در یک برنامهاند | فرایندهای کاملاً مشترک و مقیاس محدود | وابستگی انتشار و خطر اثرگذاری یک خطا بر چند ربات |
| هسته ارتباطی + پروژههای جدا | Telegram Core رویداد را میگیرد و به مقصد مجاز تحویل میدهد | چند تیم، چند مشتری یا چند ربات با منطق متفاوت | عملیات Queue، مجوزها، امضای تحویل و مانیتورینگ مرکزی |
انتخاب سوم برای همه تیمها ضروری نیست. اگر فقط دو ربات کمترافیک دارید و مشکلات تکرار پیکربندی ندارید، یک هسته مرکزی ممکن است هزینه عملیاتی تازهای ایجاد کند. از زمانی ارزشمند میشود که مدیریت مشترک، تفکیک مشتریان یا مشاهده وضعیت تحویل واقعاً مسئله تیم باشد.
معماری پیشنهادی: از Update تلگرام تا برنامه مقصد
- هر Bot با شناسه مستقل در هسته تعریف میشود؛ توکن به صورت رمزگذاریشده و با دسترسی محدود نگهداری میشود.
- برای همان Bot، Webhook معتبر ثبت میشود و درخواست ورودی پس از بررسی اعتبار پذیرفته میشود.
- رویداد همراه با شناسه Bot، شناسه شرکت یا پروژه و
update_idدر ذخیرهسازی پایدار ثبت میشود. - با توجه به اتصال تعریفشده، رویداد وارد صف مقصد میشود؛ خطای یک مقصد نباید سایر مقصدها را معطل کند.
- Worker رویداد را با قرارداد مشخص و اعتبارسنجی تحویل به سرویس مصرفکننده ارسال میکند.
- پاسخ مقصد، زمان تحویل، تعداد تلاشها و خطای آخر ثبت میشود؛ در صورت نیاز Retry محدود انجام میشود.
در این مدل، Telegram تنها یک مقصد Webhook رسمی برای هر ربات دارد؛ پروژههای مختلف رویداد را از هسته ارتباطی میگیرند، نه با ثبت چند Webhook مستقیم روی Telegram. جزئیات و محدودیت روش ثبت Webhook در مستندات رسمی Telegram Bot API آمده است.
چرا شناسه Update بهتنهایی کلید یکتا نیست؟
وقتی همه رویدادها در یک جدول قرار میگیرند، کلید یکتایی مانند (bot_id, update_id) امنتر از update_id تنهاست. شناسه Update متعلق به جریان یک Bot است و رباتهای مستقل ممکن است شناسه یکسان داشته باشند. برای مثال، شناسه ۵۶۷۸ در ربات اطلاعرسانی نباید باعث حذف رویداد شماره ۵۶۷۸ ربات پشتیبانی شود.
-- Conceptual database constraint, adapt column types to your schema.
CREATE UNIQUE INDEX bot_update_unique
ON telegram_updates (bot_id, update_id);
این نمونه برای توضیح طراحی ایندکس است؛ روی دیتابیس Production بدون بررسی وجود جدول، نوع فیلدها و ایندکسهای فعلی اجرا نکنید. جلوگیری از ورود دوباره رویداد نیز با تضمین «ارسال پیام خروجی دقیقاً یک بار» فرق دارد؛ اثرهای جانبی بیرونی باید وضعیت و سیاست تکرار خودشان را داشته باشند.
تفکیک چند مشتری یا شرکت در پنل؛ مسئله امنیتی اصلی
اگر یک پنل، رباتهای چند شرکت را اداره میکند، هر درخواست باید در زمینه همان Tenant بررسی شود. شناسه شرکت در URL یا JSON صرفاً یک داده ورودی است، نه مجوز. عملیات مشاهده لاگ، تغییر توکن، تعریف Webhook مقصد یا بازپخش رویداد باید بر اساس عضویت واقعی و نقش کاربر مجاز شوند.
کدام سطح دسترسیها را جدا کنیم؟
| نقش پیشنهادی | مجوز اصلی | نباید بهصورت پیشفرض اجازه داشته باشد |
|---|---|---|
| مالک پروژه | تعریف اعضا، ربات و مسیرهای مجاز | دیدن Token خام پروژه دیگری |
| توسعهدهنده | مدیریت اتصال و بررسی خطای همان پروژه | تغییر مالکیت یا مجوز شرکت دیگر |
| اپراتور پشتیبانی | مشاهده وضعیت تحویل و رویداد پاکسازیشده | دریافت Secret یا متن حساس بدون مجوز |
| مشاهدهگر | دیدن وضعیت و گزارش محدود | بازپخش یا حذف Update |
این جدول یک الگوی طراحی است و نقشهای دقیق باید با مجوزهای واقعی سامانه انتخابی تطبیق داده شوند. اصل مهم آن است که پنل مرکزی به پنلی با دسترسی نامحدود همه افراد به همه رباتها تبدیل نشود.
توکن، Secret و امضای تحویل را با هم اشتباه نگیرید
Bot Token برای فراخوانی Bot API و مدیریت ربات استفاده میشود. Secret Webhook برای بررسی درخواست ورودی Telegram است. در معماری Telegram Core، ممکن است امضای تحویل جداگانهای روی درخواست ارسالی به برنامه مصرفکننده قرار گیرد. این سه مفهوم کاربرد و چرخه چرخش متفاوتی دارند. استفاده از یک رشته مشترک برای همه آنها ریسک افشا را افزایش میدهد.
اگر از امضای HMAC برای تحویل به مقصد استفاده میکنید، گیرنده باید بدنه خام درخواست، Timestamp و شناسه رویداد را طبق قرارداد امضا بررسی کند، از مقایسه زمانثابت استفاده کند و درخواست قدیمی یا تکراری را رد کند. مثال زیر صرفاً الگوی عمومی بررسی HMAC است، نه فرمت واقعی امضای یک SDK:
// Generic example: exact canonical message must match sender's contract.
$expected = hash_hmac('sha256', $timestamp.'.'.$rawBody, $deliverySecret);
if (! hash_equals($expected, $signature)) {
    abort(403);
}
// Also validate timestamp freshness and event-id deduplication.
در سامانه واقعی، چسباندن رشتهها، نام سربرگ و نحوه کدگذاری امضا باید دقیقاً مطابق قرارداد فرستنده باشد. برای شروع، نمونههای رسمی SDK را مبنا بگیرید؛ با حدسزدن نام Header یک تحویل امن ساخته نمیشود.
مسیر Callback هر مشتری را در برابر SSRF ایمن کنید
در پنل چندمشتری، اگر کاربر بتواند URL مقصد تحویل را آزادانه ثبت کند، Worker ممکن است ناخواسته به شبکه خصوصی، Metadata Service یا سرویس مدیریتی داخلی درخواست بفرستد. برای جلوگیری از SSRF، مقصدها باید از فهرست دامنههای تأییدشده باشند، HTTPS و گواهی معتبر بررسی شود و DNS و Redirectها نیز نتوانند به نشانیهای داخلی یا رزروشده هدایت کنند. همچنین برای هر Tenant سقف حجم درخواست، مدت Timeout و Rate Limit لازم است.
برای کنترلهای مکمل، راهنمای رسمی OWASP درباره پیشگیری از SSRF مرجع مناسبی است. تغییر مقصد باید رویداد حسابرسی داشته باشد و از بازپخش رویداد به مقصد ناشناس جلوگیری شود.
چطور رویدادها را میان چند پروژه بدون گمشدن مدیریت کنیم؟
دریافت پیام، تحویل به مقصد و اجرای فرمان کسبوکار سه وضعیت مستقلاند. پیشنهاد میشود هسته برای هر رویداد حداقل وضعیتهای received، queued، delivered و failed را با زمان ثبت و شمار تلاش نگه دارد. «تحویل موفق» به معنی انجام کامل عملیات تجاری در مقصد نیست؛ سرویس گیرنده میتواند پس از ثبت رویداد پاسخ موفق بدهد و پردازش را در صف خودش ادامه دهد.
Retry هوشمند چه شرطهایی دارد؟
اگر مقصد با خطای موقت ۵xx یا Timeout روبهرو شد، Retry با Backoff و سقف مشخص منطقی است. اما خطای احراز هویت ۴۰۱ یا امضای نامعتبر با تکرار کورکورانه رفع نمیشود. برای مقصدی که بارها از دسترس خارج میشود، صف جدا و Dead Letter Queue یا وضعیت رسیدگی دستی از انباشتهشدن بیپایان کار جلوگیری میکند. برای هر Bot سقف تلاش و سیاست نگهداری باید روشن باشد.
صف یک ربات شلوغ نباید بقیه رباتها را متوقف کند
فرض کنید ربات اطلاعرسانی کمپین در یک ساعت ۲۰ هزار Update دریافت میکند، اما ربات پشتیبانی فقط ۲۰۰ Update دارد. اگر همه مصرفکنندهها یک Queue با Worker محدود داشته باشند، ترافیک کمپین میتواند پاسخ پشتیبانی را عقب بیندازد. تفکیک صف بر اساس Tenant یا اولویت، سهمیه Worker و محدودیت همزمانی این مشکل را کاهش میدهد. ظرفیت واقعی با تست بار مشخص میشود؛ این اعداد صرفاً سناریوی فرضیاند.
چه معیارهایی برای داشبورد چندرباتی واقعاً کاربردیاند؟
| شاخص | چرا مهم است؟ | تفسیر درست |
|---|---|---|
| سن قدیمیترین رویداد Pending | نشان میدهد صف مقصد از پردازش عقب مانده یا نه | باید به تفکیک ربات و مقصد بررسی شود |
| نرخ تحویل موفق | کیفیت رساندن رویداد به مصرفکننده | موفقیت تحویل با موفقیت منطق تجاری فرق دارد |
| تعداد Retry و خطای نهایی | تشخیص مقصد ناپایدار | بررسی جداگانه خطاهای ۴xx و ۵xx لازم است |
| تأخیر p95 دریافت تا تحویل | تجربه زمان پاسخ و فشار صف | میانگین میتواند درخواستهای بسیار کند را پنهان کند |
| وضعیت Webhook هر Bot | جلوگیری از قطع ناخواسته یک اتصال | Webhook سالم، پاسخگویی پروژه را تضمین نمیکند |
اگر داشبورد فقط تعداد پیام دریافتی را نشان دهد، نمیتوان درباره وضعیت تحویل یا کیفیت کار نتیجه گرفت. هنگام حادثه بهتر است شناسه Bot، زمان، شناسه رویداد و آخرین خطای پاکسازیشده قابل پیگیری باشد.
مهاجرت چند ربات موجود به هسته مرکزی در شش گام
- فهرست تمام Botها، مالک، مقصد فعلی، Tokenها و نوع رویداد موردنیاز را در فضای محرمانه تهیه کنید.
- یک Bot آزمایشی کمخطر انتخاب و قرارداد تحویل، Secret و سیاست ذخیره داده را مشخص کنید.
- منطق پروژه مصرفکننده را از HTTP ورودی Telegram جدا کنید؛ در این مرحله Endpoint جدید تحویل را آزمایش کنید.
- برای همان Bot، مقصد رسمی Webhook را با برنامه بازگشت به وضعیت قبلی تغییر دهید. یک Bot تنها یک Webhook رسمی فعال دارد؛ زمان تغییر ممکن است تحویلهای معوق وجود داشته باشند.
- دریافت، ثبت، تحویل، Retry و اثر تجاری یک Update آزمایشی را جداگانه تأیید کنید.
- پس از تأیید، به ترتیب سراغ Botهای دیگر بروید و در پایان Secretها و مجوزهای زائد را لغو کنید.
هشدار: همزمان فعالکردن دو مصرفکننده برای اثر تجاری واحد میتواند پیام یا سفارش تکراری ایجاد کند. در زمان Cutover باید مسئولیت ارسال پاسخ و ثبت وضعیت روشن باشد و کلیدهای Idempotency دو مسیر با هم هماهنگ شوند. تغییر Webhook روی Bot واقعی را بدون برنامه بازگشت انجام ندهید.
چالشهای اتصال از سرورهای ایرانی در معماری مرکزی
در معماری مستقیم، Telegram باید به URL میزبان شما برسد و برنامه هم برای ارسال پیام به Bot API دسترسی داشته باشد. در معماری مرکزی مسیرها تغییر میکنند: دریافت Update در هسته، تحویل به برنامه مقصد و ارسال فرمانهای خروجی هر کدام ارتباط جداگانهای دارند. قبل از مهاجرت باید از محل واقعی استقرار هر بخش، DNS، TLS و مسیر HTTPS مجاز را آزمایش کنید.
داشتن یک هسته ارتباطی بهتنهایی محدودیت منطقهای یا قرارداد سرویسدهنده را برطرف نمیکند. ویژگی مهم، قابلیت مشاهده خطا و تفکیک آن است: آیا Telegram رویداد را ارسال نکرده، هسته نتوانسته ثبت کند، مقصد HTTP خطا داده یا پیام خروجی با محدودیت نرخ روبهرو شده است؟
سامانه Avaztek Telegram در این معماری چه نقشی دارد؟
Avaztek Telegram بهعنوان زیرساخت مرکزی برای رباتهای تلگرام معرفی شده است. در توضیحات رسمی محصول، مدیریت ربات و شرکت، دریافت و ثبت رویداد Webhook، صف تحویل، Retry، تحویل امضاشده به پروژه مقصد و SDK مخصوص Laravel آمدهاند. اینها همان بخشهای مشترکی هستند که در معماری چندرباتی میتوان از منطق فروش، پشتیبانی و اعلان جدا کرد.
برنامه Laravel یا هر سرویس مصرفکننده همچنان مسئول قواعد تجاری خودش است. وجود هسته مرکزی به معنی ساخت خودکار سناریوهای پاسخگویی، اتصال به CRM یا حذف کامل خطاهای شبکه نیست. همچنین قرارداد امضا و نام Headerها باید از مستندات اتصال SDK گرفته شود؛ مثال HMAC عمومی بالا جای آن را نمیگیرد.
اگر چند Bot در چند پروژه یا شرکت دارید، از فرم تماس و درخواست بررسی اتصال سامانه تلگرام آوازتک استفاده کنید. تعداد رباتها، زبان برنامهنویسی، مقصد Webhook و نیاز تفکیک تیمها را توضیح دهید. در فرم عمومی، Token ربات یا Secret تحویل را درج نکنید.
پرسشهای متداول درباره پنل مرکزی چند ربات تلگرام
آیا میتوان چند ربات تلگرام را با یک Webhook مدیریت کرد؟
یک برنامه مرکزی میتواند مسیرهای مستقل چند Bot را مدیریت کند، اما هر Bot باید هویت و Secret خودش را داشته باشد. در دیتابیس و صف نیز ترکیب شناسه Bot و Update مهم است تا رخدادهای رباتهای مختلف با هم اشتباه نشوند.
آیا مدیریت متمرکز یعنی همه رباتها منطق یکسان دارند؟
خیر. هسته میتواند دریافت، ثبت و تحویل را مشترک کند و هر برنامه مقصد پاسخ و عملیات خود را داشته باشد. این جداسازی برای سازمانهایی با رباتهای فروش و پشتیبانی مستقل مناسب است.
اگر مقصد یکی از رباتها قطع شود، رباتهای دیگر چه میشوند؟
در طراحی دارای صف و سهمیه مستقل، اختلال مقصد باید به همان مسیر محدود شود. بااینحال اگر همه Workerها یا منابع ذخیرهسازی مشترک اشباع شوند، اثر متقابل ممکن است رخ دهد؛ جداسازی را با تست بار واقعی بسنجید.
چطور از تحویل دوباره یک Update جلوگیری کنیم؟
در مسیر ورودی از کلید یکتای Bot و Update استفاده کنید؛ برای عملیات خروجی نیز شناسه و وضعیت مستقل تعریف کنید. درخواست HTTP موفق یا وجود Unique Index بهتنهایی تضمین دقیقاً یک بار اجرای اثر تجاری نیست.
آیا پنل مرکزی باید Bot Token همه شرکتها را نمایش دهد؟
خیر. بهتر است Tokenها سمت سرور با مجوز محدود نگهداری شوند و در رابط مدیریتی فقط وضعیت اتصال، زمان آخرین چرخش و اقدامهای مجاز نمایش داده شود. ثبت کامل Token در لاگ یا گزارش نیز خطر امنیتی دارد.
چه زمانی استفاده از Avaztek Telegram منطقی است؟
وقتی چند پروژه به دریافت پایدار رویدادها، صف تحویل، پیگیری خطا و تفکیک Botها نیاز دارند، بررسی یک هسته مرکزی ارزشمند است. برای تصمیم درباره قرارداد اتصال و تناسب پروژه، درخواست فنی ثبت کنید.
جمعبندی: مرکزیت را به مسیر تحویل بدهید، نه همه منطق کسبوکار
مدیریت چند ربات در یک پنل زمانی ارزش دارد که بتوانید وضعیت هر Bot، مجوزهای هر پروژه و سرنوشت هر رویداد را جدا پیگیری کنید. جداسازی Token، صف و Retry از منطق محصول، نگهداری چند ربات را منظمتر میکند؛ به شرط آنکه خطاهای مشترک و امنیت Tenantها از ابتدا طراحی شوند. برای ارزیابی این معماری در پروژه خود، سامانه Avaztek Telegram را بررسی و مشخصات اتصال را از طریق فرم تماس ارسال کنید.
نظرات و گفتوگو
نظرها پس از تایید مدیر منتشر میشوند. پاسخهای رسمی مدیر با نشان مشخص نمایش داده میشوند.